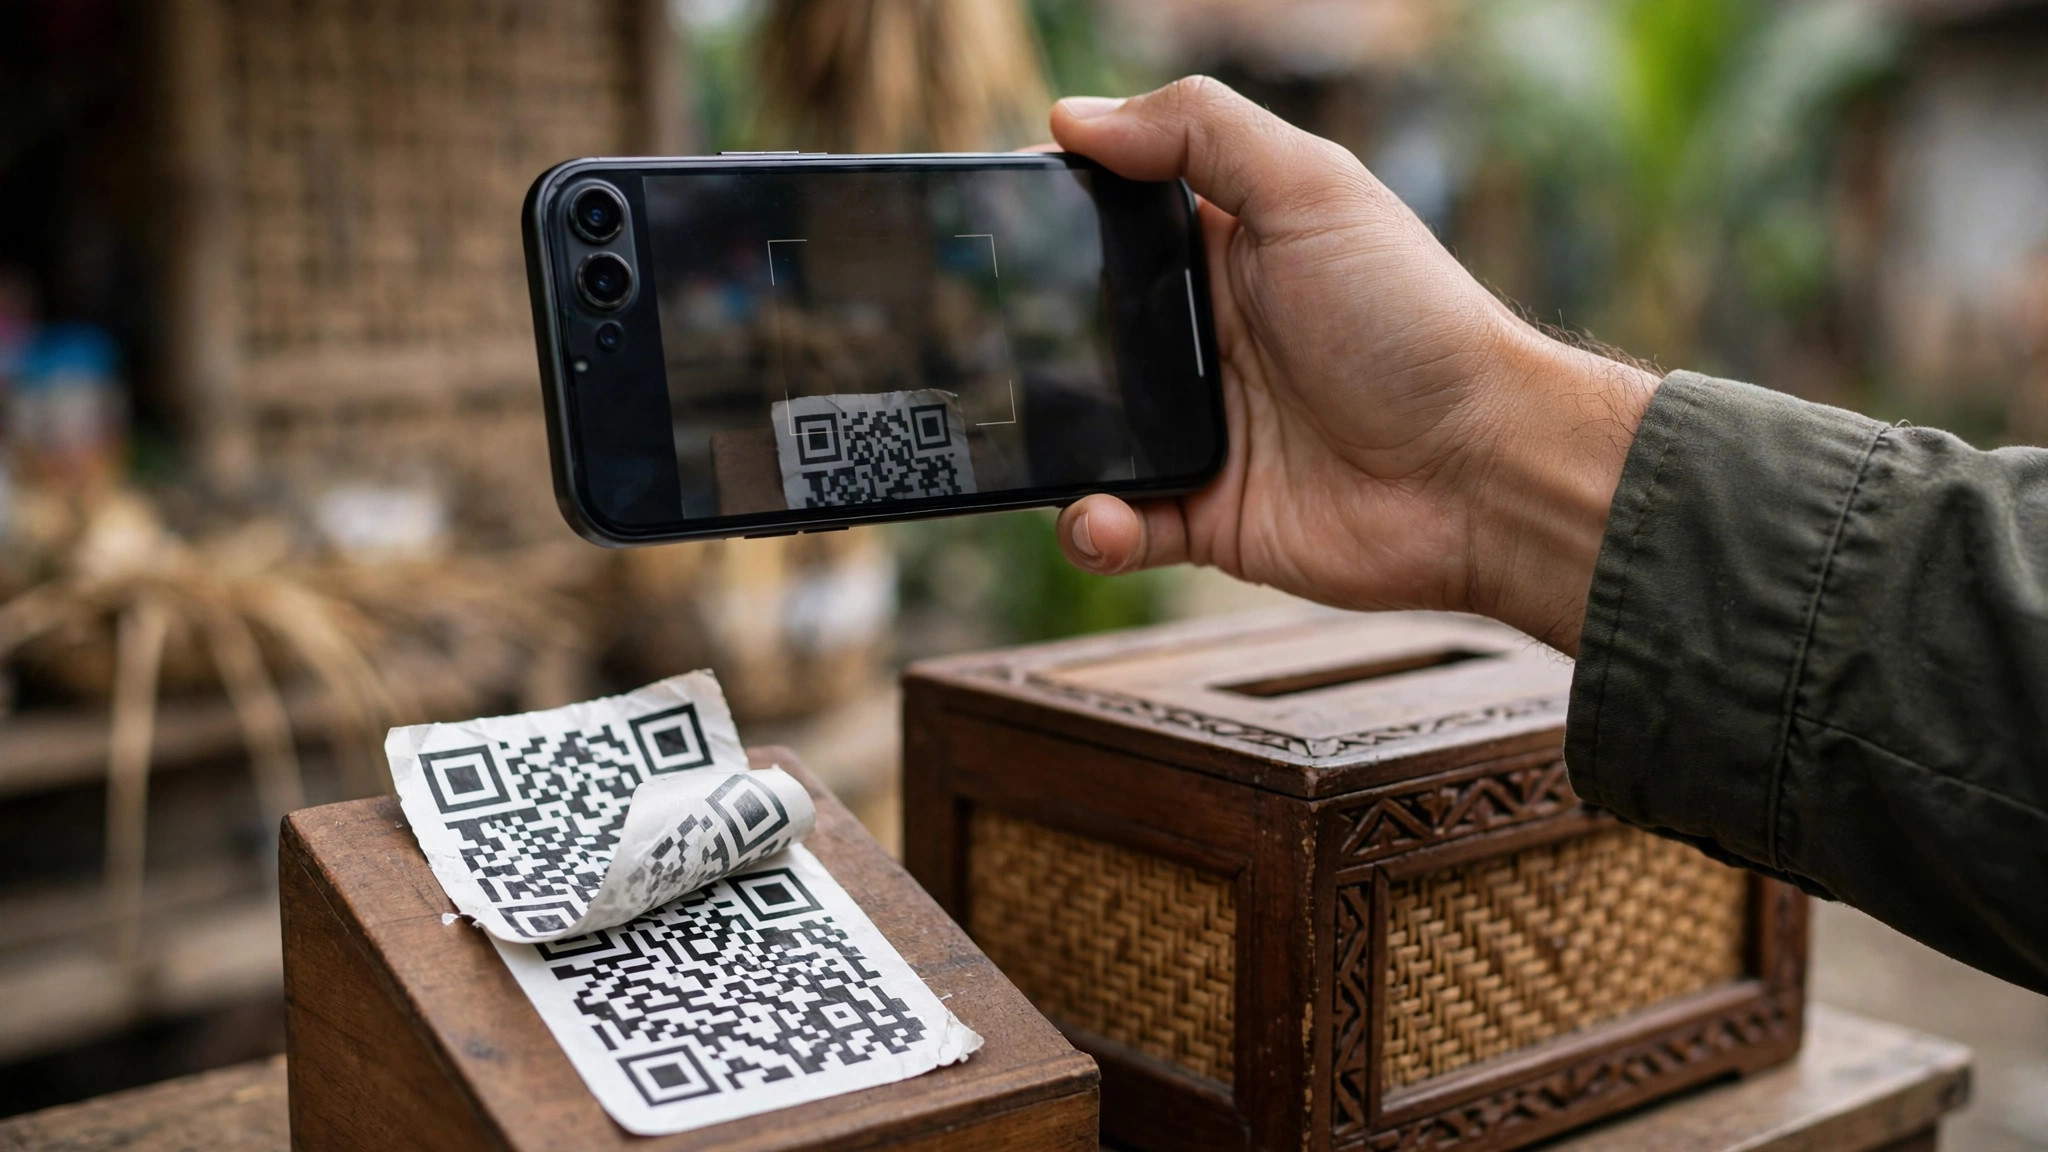
Kode QR telah menjadi bagian dari keseharian: membayar makanan, parkir, donasi, sampai membuka menu dan menyambung ke WiFi kafe. Kemudahan itulah yang dimanfaatkan pelaku kejahatan. Modus yang makin sering dilaporkan adalah penempelan stiker QR palsu di atas QR asli, terutama pada kotak donasi, meja restoran, dan titik pembayaran umum. Korban mengira sedang membayar atau berdonasi, padahal uangnya mengalir ke rekening pelaku. Karena modusnya sesederhana itu, perlindungannya pun bukan teknologi canggih, melainkan kebiasaan memeriksa yang tidak boleh dilewatkan.
Bagaimana QR Palsu Bekerja
Sebuah kode QR pada dasarnya hanyalah wadah berisi informasi, paling sering berupa tautan atau perintah pembayaran. Pemindai pada HP dan aplikasi pembayaran akan membaca isi itu dan menindaklanjutinya. Pelaku menyalahgunakan rantai kepercayaan ini dengan dua cara utama. Cara pertama menargetkan pembayaran: stiker QR palsu ditempel menimpa QRIS asli milik pedagang atau kotak donasi, sehingga pembayaran masuk ke akun penampung pelaku. Pemilik usaha sering baru sadar setelah banyak transaksi tidak kunjung masuk, dan pembeli tidak merasa ada yang salah karena prosesnya tampak normal.
Cara kedua menargetkan data: QR di tempat umum mengarahkan korban ke situs tiruan yang menyerupai halaman masuk layanan populer, atau memicu unduhan berkas berbahaya. Di situs tiruan itu korban diminta memasukkan kata sandi, kode OTP, atau data kartu. Varian ini muncul dalam banyak kemasan: QR parkir, QR promo berhadiah, QR undian di pusat perbelanjaan, sampai QR yang ditempel pada paket atau surat pemberitahuan palsu. Benang merahnya sama: rasa percaya dan rasa terburu-buru membuat orang tidak memeriksa tujuan pindaianya.
Bedakan QR Statis dan QR Dinamis
Memahami dua bentuk QR pembayaran membantu Anda menilai risikonya. QR statis adalah kode tercetak tetap yang dipajang terus-menerus, seperti yang umum pada warung, kotak donasi, dan meja kasir kecil. Karena tidak berubah dan terbuka untuk siapa saja, bentuk inilah yang paling mudah ditimpa stiker palsu. QR dinamis dibuat baru untuk setiap transaksi oleh mesin kasir, aplikasi pedagang, atau terminal pembayaran, dan biasanya sudah memuat nominal yang benar; bentuk ini jauh lebih sulit dipalsukan karena berlaku sesaat dan tampil dari perangkat milik pedagang sendiri.
Dari sisi pembeli, kehadiran QR dinamis adalah pertanda baik. Bila sebuah usaha masih memakai QR statis, itu bukan berarti mereka tidak tepercaya — banyak usaha kecil memang memakainya — tetapi berarti bagian pemeriksaan nama penerima sebelum memasukkan PIN menjadi sepenuhnya tanggung jawab Anda. Di situlah seluruh keamanan transaksi berpindah: bukan pada kertasnya, melainkan pada layar konfirmasi di aplikasi Anda sendiri.
Tanda-Tanda QR yang Patut Dicurigai
Pemeriksaan pertama bersifat fisik. QR yang berupa stiker ditempel di atas cetakan lain, terlihat miring, menutupi logo, atau tampak lebih baru daripada media di sekitarnya layak dipertanyakan, terutama pada kotak donasi dan papan pembayaran yang seharusnya tercetak rapi dari pemilik usaha. Tidak ada salahnya bertanya kepada petugas atau kasir sebelum memindai, dan untuk donasi, menyalurkan lewat kanal resmi lembaga penerima selalu lebih aman.
Pemeriksaan kedua bersifat digital dan jauh lebih menentukan: setelah memindai, aplikasi pembayaran akan menampilkan nama penerima sebelum Anda memasukkan PIN. Luangkan dua detik untuk membaca nama itu. Bila nama yang tampil berbeda dari nama usaha atau lembaga di depan Anda, batalkan transaksi, seberapa pun kecil nominalnya. Untuk QR yang membuka tautan, periksa alamat situs yang tampil; situs resmi tidak memakai alamat acak yang panjang atau menyerupai nama layanan terkenal dengan ejaan yang diubah sedikit.
Kebiasaan Aman Saat Memindai QR di Tempat Umum
Beberapa kebiasaan sederhana memangkas sebagian besar risiko. Pertama, pindai QR pembayaran hanya dari dalam aplikasi pembayaran atau perbankan resmi, bukan dari aplikasi pemindai sembarangan, karena aplikasi resmi menampilkan nama penerima yang terdaftar sebelum pembayaran diproses. Kedua, jangan pernah memasukkan PIN, kata sandi, atau kode OTP pada halaman yang terbuka dari hasil pindaian QR; halaman semacam itu nyaris selalu jebakan. Ketiga, matikan kebiasaan memindai setiap QR yang menjanjikan hadiah; promo resmi diumumkan lewat kanal resmi, bukan stiker tanpa penanggung jawab.
Keempat, perhatikan konteksnya. QR untuk menu restoran cukup dibuka sebagai halaman biasa dan tidak pernah meminta data pribadi; bila menu meminta Anda masuk ke akun atau mengunduh aplikasi asing, tutup dan minta menu fisik atau bantuan pelayan. Kelima, untuk WiFi umum, konfirmasikan nama jaringan dan kata sandinya kepada petugas daripada memindai QR yang tertempel bebas, karena QR WiFi palsu dapat menghubungkan Anda ke jaringan yang dikendalikan pelaku. Kebiasaan-kebiasaan ini murah, cepat, dan tidak memerlukan aplikasi tambahan apa pun.
Bila Terlanjur Memindai atau Membayar ke QR Palsu
Kecepatan menentukan besar kerugian. Bila Anda baru saja membayar ke nama penerima yang salah, segera tangkap layar bukti transaksi dan hubungi bank atau penyedia dompet digital Anda untuk melaporkan penipuan; semakin cepat dilaporkan, semakin besar peluang dana ditahan sebelum berpindah lebih jauh. Bila Anda sempat memasukkan kata sandi atau kode OTP di situs dari hasil pindaian, anggap kredensial itu bocor: ganti kata sandi dari perangkat dan aplikasi resmi, aktifkan verifikasi dua langkah, dan pantau aktivitas akun serta mutasi rekening beberapa hari ke depan. Laporkan juga QR palsu tersebut kepada pengelola tempat atau pemilik usaha, agar stiker dicabut sebelum menelan korban berikutnya, dan laporkan ke kanal pengaduan resmi bila tersedia.
Pada akhirnya, kode QR bukanlah teknologi yang berbahaya; ia hanya memindahkan titik kepercayaan dari kasir ke selembar cetakan. Penipuan QR palsu berhasil karena korbannya terburu-buru, bukan karena kurang pintar. Dua detik untuk membaca nama penerima sebelum memasukkan PIN, dan keberanian untuk bertanya atau membatalkan saat ada yang janggal, adalah seluruh perlindungan yang dibutuhkan kebanyakan orang. Jadikan jeda dua detik itu kebiasaan, dan kemudahan QRIS tetap menjadi kemudahan, bukan celah.
Baca juga: WiFi 7 Mulai Masuk Indonesia: Perlukah Ganti Router Sekarang?